Pragmatische, soevereine security. Verdedigd door een goede aanval.
Wij bouwen verdedigbare security voor het nieuwe tijdperk van AI-dreigingen. Praktisch, EU-soeverein, en gevormd door mensen die voor hun werk systemen aanvallen. Minder papierwerk, meer security waar je echt achter kunt staan.
Security moet iets zijn dat je uitvoert, geen papierwerk dat je archiveert. En de beste verdediging wordt gebouwd door de mensen die weten hoe je inbreekt.
Vier overtuigingen, geen compromis.
Soevereiniteit is standaard, geen upgrade
Gehost in de EU, op ons eigen platform. Je data blijft binnen de jurisdictie door architectuur, niet door een belofte.
Verdedig door een goede aanval
Wij zijn eerst offensieve specialisten. We vinden de zwakheden die echte aanvallers zouden vinden en zetten ze om in controls die je uitvoert. De beste verdediging wordt gebouwd door mensen die weten hoe je inbreekt.
Verdedigbaar in het AI-tijdperk
Aanvallers werken nu op machinesnelheid en gebruiken AI. Verdediging moet AI-ondersteund, continu en aantoonbaar zijn. Wij bouwen security die je kunt aantonen, niet alleen claimen.
Pragmatisch boven papierwerk
Security die in spreadsheets leeft, beschermt niemand. Wij maken het operationeel: met eigenaar, gekoppeld, bewezen en daadwerkelijk gebruikt.
Waarom ik Soveryne heb gebouwd.
Ik ben Ilke Tosunoğlu, ethical hacker en penetratietester, gevestigd in Nederland. Ik heb jaren aan de offensieve kant van security gewerkt, ingehuurd om in te breken. In talloze penetratietests en red team-opdrachten kwam steeds hetzelfde patroon naar boven: binnenkomen was zelden het moeilijke deel. Het moeilijke deel zat stroomopwaarts, in het doolhof van frameworks en compliance dat een organisatie moest doorkruisen lang voordat iemand een systeem aanraakte.
Het grootste deel van een decennium, samenwerkend met CISO's en security officers, zag ik dat doolhof erger worden, niet beter. NIS2, DORA, ISO 27001, de CRA. Meer frameworks, meer overlap, meer bewijs om actueel te houden, en nauwelijks tooling die er iets van maakte dat je uitvoert in plaats van papierwerk dat je archiveert. De pentest vindt het gat. Niemand hielp teams het gat te dichten dat het liet ontstaan.
Dat gat is waarom ik Soveryne heb gebouwd. Security die je uitvoert, opgesteld, gemapt en onderbouwd terwijl je werkt, gebouwd door iemand die een carrière lang precies heeft gevonden waar dingen breken. En EU-soeverein door architectuur, want een complianceprogramma mag nooit de reden zijn dat je data onder de jurisdictie van iemand anders belandt.

Security die tegenstanders op machinesnelheid bijhoudt.
AI heeft beide kanten veranderd. Wij zetten het in voor de verdediger, door het hele ecosysteem: agents die antwoorden vanuit je eigen controls en raamwerken, intelligence die weet wat misbruikt wordt, en scans die zien wat een aanvaller ziet.
AI hoort aan de kant van de verdediger
Leg je vraag voor aan de Command-agents. Zij putten uit kennisbanken met frameworks en wetgeving zoals ISO 27001, DORA, NIS2 en NIST, en antwoorden in de context van je eigen controls en assets.

Counsel: antwoorden die je kunt verifiëren
Vraag Counsel in gewone taal en krijg een antwoord gegrond in je eigen frameworks en documenten, met bij elke claim de bronvermelding.

Ruis is de vijand van reactie
Een samengestelde feed, samengevat en op risico beoordeeld tegen je controls en assets, zodat je handelt op wat ertoe doet, niet op ruis.

Counsel: een groeiende kennisbank
Frameworks en regelgeving zoals ISO/IEC, DORA, NIS2, GDPR, CRA, NEN en de Nederlandse overheidsbaseline, vandaag klaar om uit te antwoorden, met meer kennis na verloop van tijd.

Werk samen, in context
Becommentarieer, bespreek en review elke control direct op de pagina, waar het werk gebeurt. Elke control wordt automatisch gekoppeld aan de assets die hij beschermt, de framework-controls waaraan hij voldoet en het bewijs.

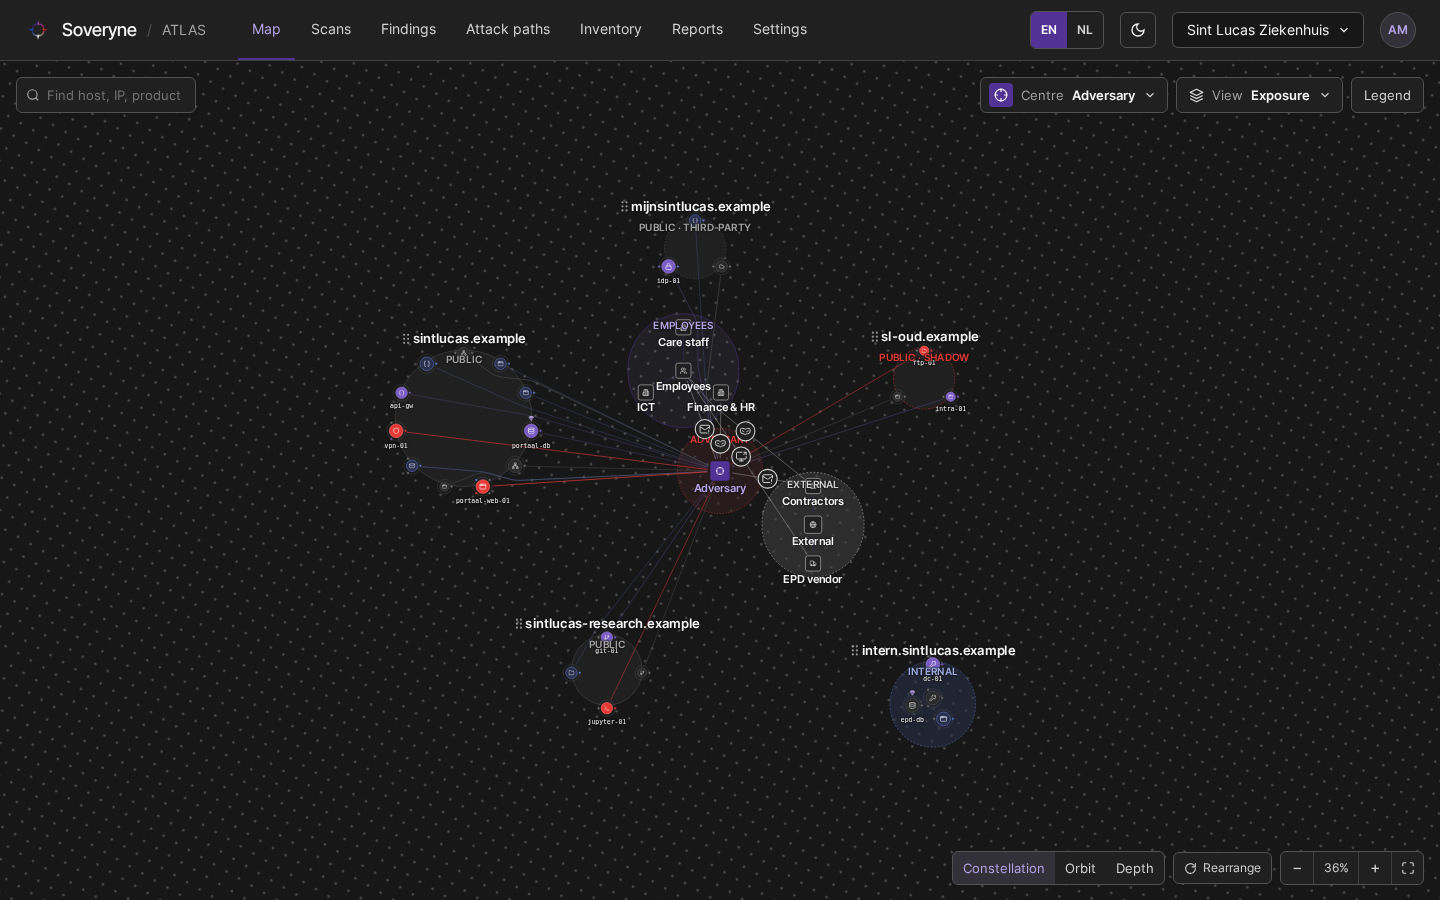
ATLAS: zie wat een aanvaller ziet
ATLAS brengt in kaart wat je aan internet blootstelt en tekent de paden naar de systemen die je niet kunt missen, met de aanvallers die SPECTER voor jou als relevant scoort.
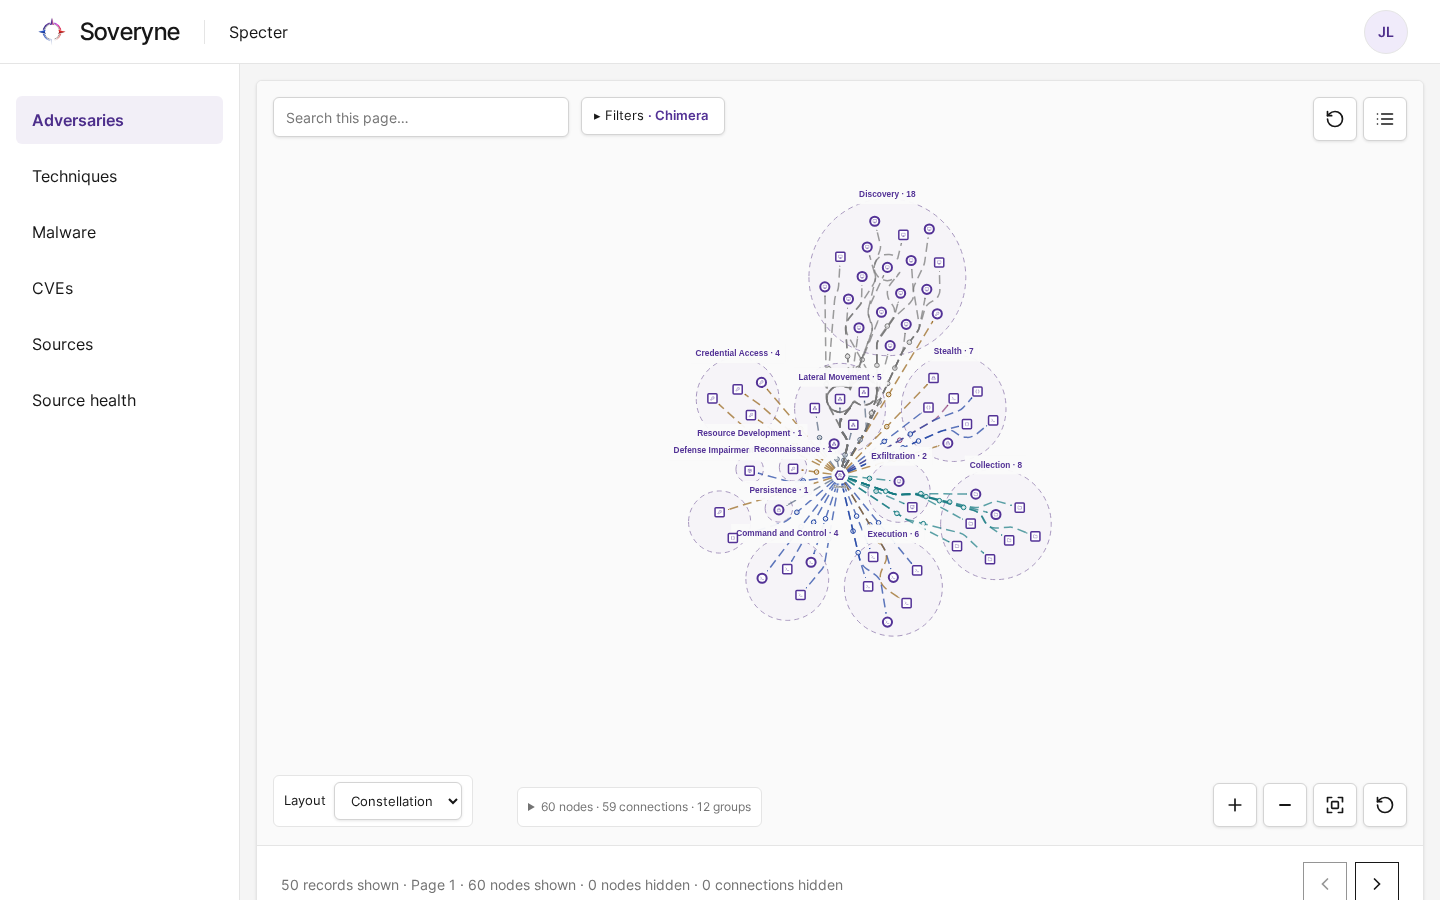
SPECTER: de aanvallers die ertoe doen
Welke kwetsbaarheden worden misbruikt, en welke aanvallers ze tegen jou zouden inzetten. SPECTER levert dezelfde intelligence aan ATLAS-scans en BAIT-oefeningen.
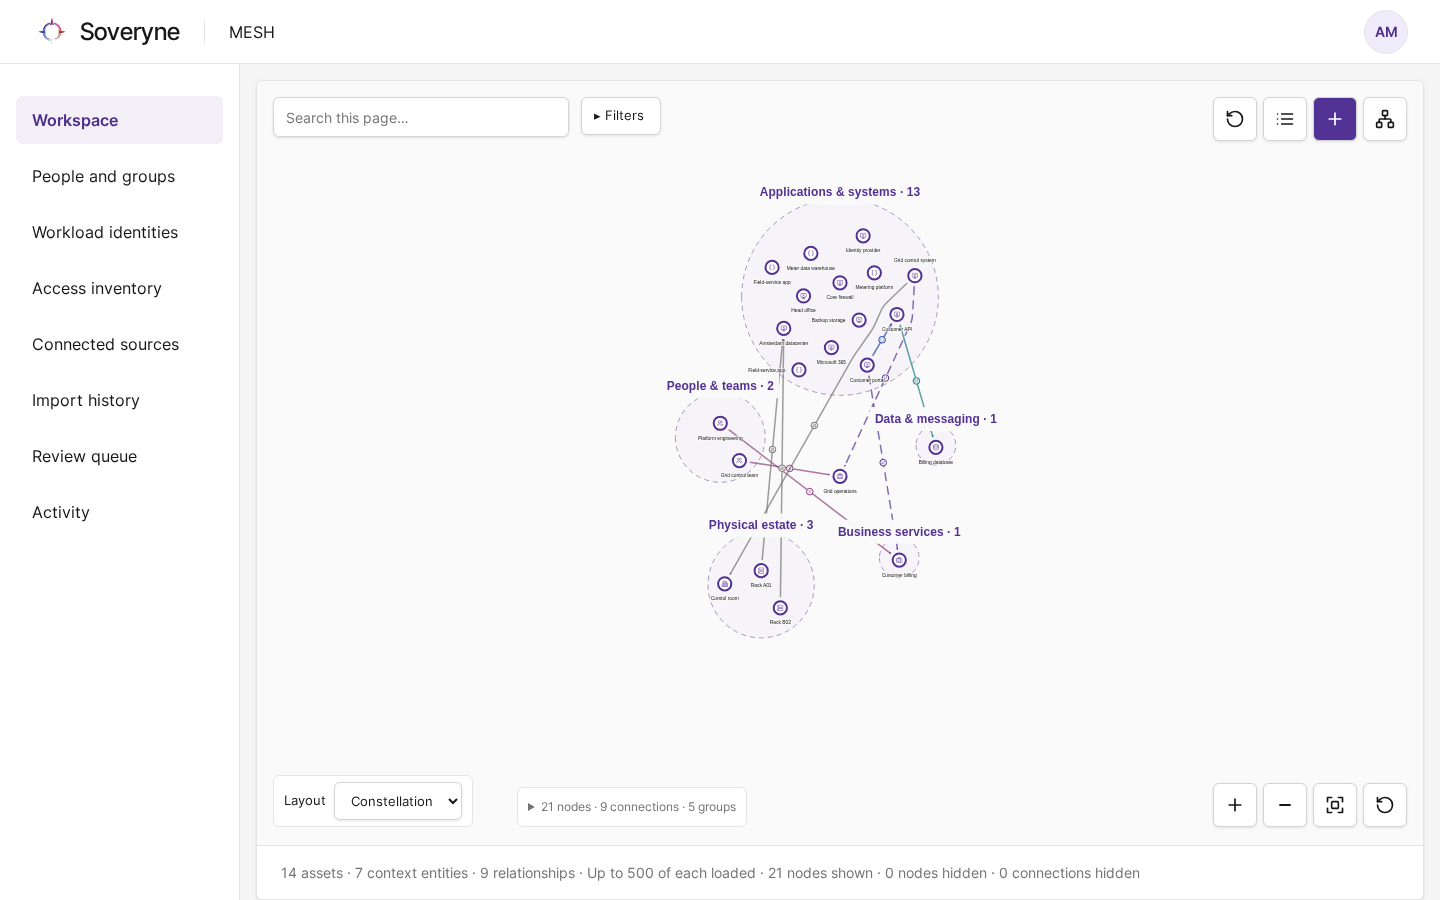
MESH: één register, voor je gevuld
MESH houdt één actuele inventaris bij van je assets, mensen en relaties, elke nacht geïmporteerd uit je clouds en CMDB. Command, ATLAS en BAIT lezen allemaal uit dezelfde regels.
BAIT: oefen tegen de aanvallen die je echt treffen
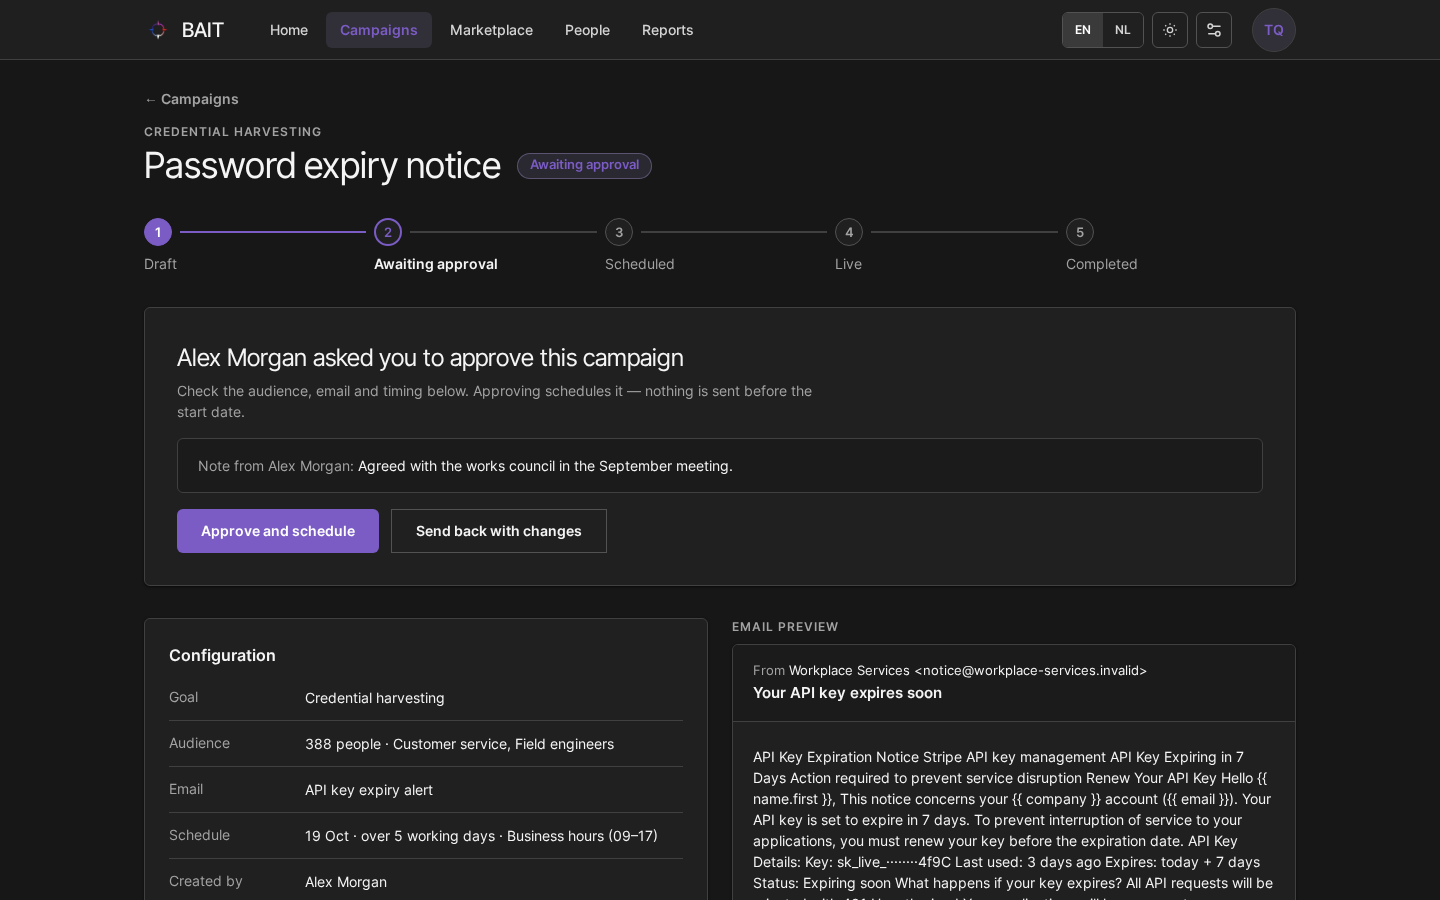
Phishingsimulaties op basis van de aanvallers die SPECTER voor jou als relevant scoort. Een tweede persoon keurt elke campagne goed, en resultaten worden per groep gerapporteerd, nooit per persoon.
Gebouwd in een bewuste volgorde, in het openbaar.
Eerst één soeverein platform, dan de consoles waar je teams op inloggen en de intelligence die ze delen. Dat is allemaal vandaag live. Daarna volgt de aanval waarop verdediging rust, autonoom uitgevoerd.
- 01 · Live
Platform
Het EU-platform waarin elk product wordt geïnstalleerd.
- 02 · Live
Consoles
Waar je teams op inloggen.
LiveCommandCISO-as-a-ServiceHet controlregister, bewijsarchief en beleidsatelier waar een CISO vanuit werkt.
BekijkLiveCounselOnderbouwde adviseschatAntwoorden uit de echte standaarden en je eigen documenten, met bron.
BekijkLiveATLASAttack surface managementVindt wat je aan internet blootstelt, en de paden naar wat je niet kunt missen.
BekijkLiveBAITPhishing-awarenessprogrammaPhishingsimulatie waar een auditor én een ondernemingsraad mee instemmen.
Bekijk - 03 · Live
Intelligence
Gedeeld onder elke console.
LiveSPECTERSecurity Profile, Exploit, Campaign & Threat Evidence RepositoryWelke kwetsbaarheden misbruikt worden, en welke aanvallers voor jou tellen.
BekijkLiveMESHManaged Entity & System HubEén live assetinventaris, elke nacht gevuld uit je CMDB en clouds.
BekijkLiveSAGESecurity Agent Guidance & EmbeddingsBetrouwbare kennis als start, aangevuld met die van jou.
Bekijk - 0404 · Binnenkort
Autonome aanval
Verdedigen vanuit een goede aanval, op machinesnelheid.
BinnenkortZero-day factoryProduceert zero-day-exploits op aanvraag.
Kwetsbaarheidsonderzoek op aanvraag: exploits voor nog onbekende zwakheden in de software waar je op leunt, zodat je kunt dichten wat nog geen scanner kent.
Interesse meldenBinnenkortAutonome red teamingAutonome AI die red-teamingopdrachten uitvoert.
AI-agents die red-teamopdrachten van begin tot eind plannen en uitvoeren, en echte aanvallers doorlopend nabootsen in plaats van één keer per jaar.
Interesse melden
Continue validatie loopt overal doorheen.
Het is de kern van hoe wij werken, geen eindpunt. Elke oplossing die we uitbrengen is een stap richting hetzelfde doel: security die doorlopend wordt gecontroleerd en aangetoond, niet eenmaal per jaar gearchiveerd. Het is een continue inspanning, en elke fase brengt het verder.
Zie wat Soveryne voor je kan draaien.
Neem contact op en we draaien een gratis intake, waarin we je echte posture in kaart brengen over de frameworks die op jou van toepassing zijn. Niet de juiste match? Dan zeggen we dat eerlijk.