
Misbruik- en aanvallerscontext, uit gereviewde bronnen.
SPECTER brengt kwetsbaarheden- en dreigingsinformatie samen. Een catalogus uit 31 gereviewde bronnen zegt welke componenten getroffen zijn en hoe ze misbruikt worden; een threat model uit 7 bronnen zegt welke aanvallers voor jou tellen en welke assetklassen hun technieken bereiken.
- Laag
- Intelligence
- Pijlers
- Technologie, Organisatie
- Frameworks
- —
- Prijs
- Inbegrepen als motor, of als feed
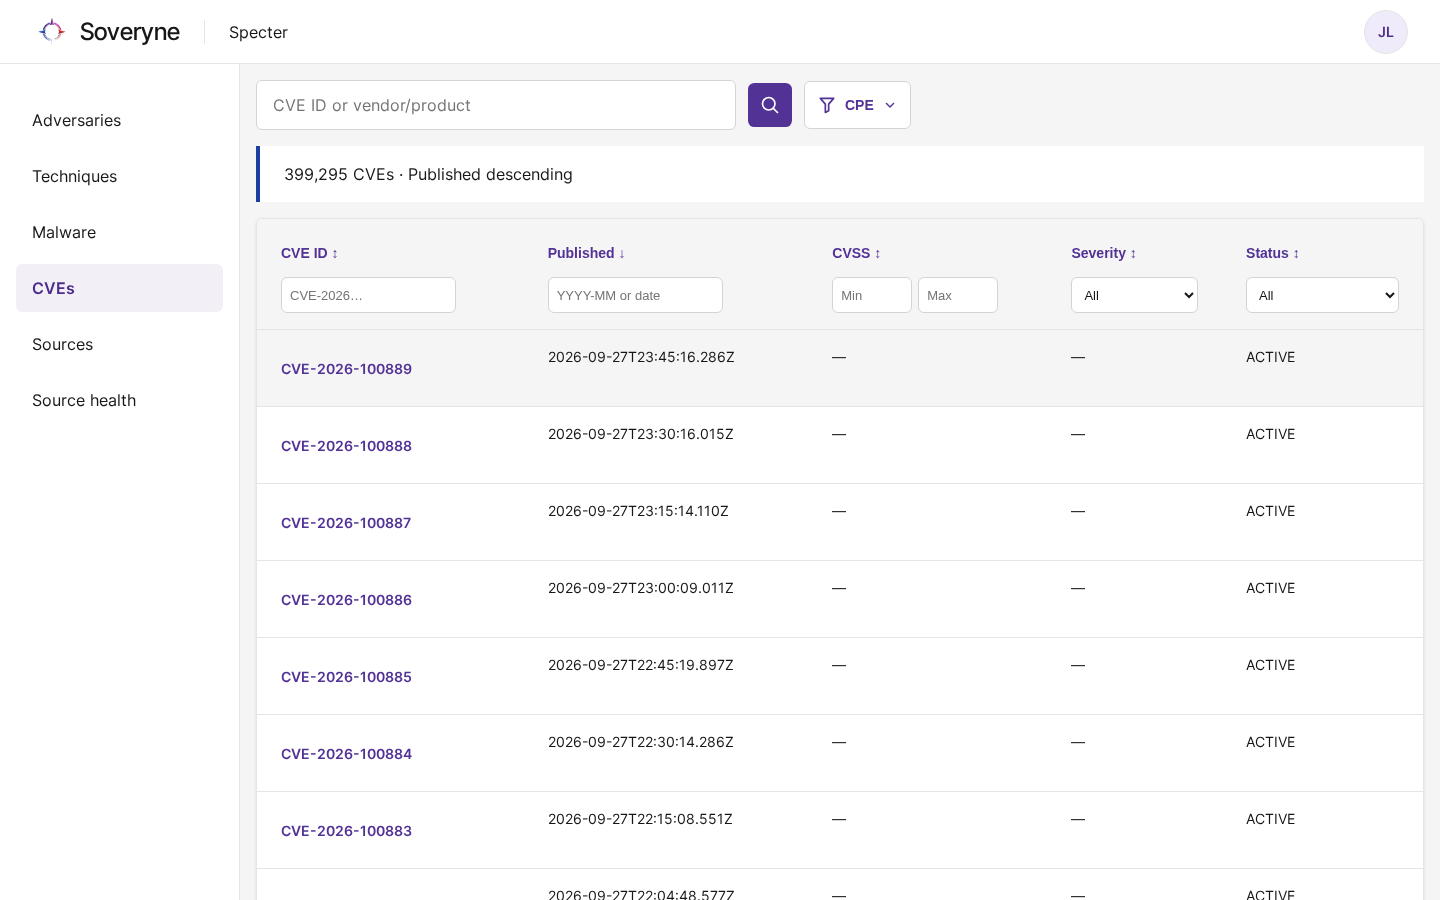
SPECTER in het ecosysteem.
Welke kwetsbaarheden misbruikt worden, en welke aanvallers voor jou tellen.
Bewijsrollen, gescheiden
Van de 31 bronnen kunnen er zes vaststellen dat een component getroffen is. De andere 25 mogen alleen een CVE annoteren die al door iets anders gematcht is.
De motor in ATLAS
CVE, CVSS, EPSS en CISA KEV voor elke component die ATLAS waarneemt. Ook beschikbaar via een geauthenticeerde API.
Relevantie die je kunt controleren
Aanvallers gescoord op je sectoren, landen en platforms, met de score onder elke regel zichtbaar.
Gekoppeld aan wat je draait en wie je traint
Assetklassen verwijzen naar wat ATLAS vond, en de phishingvectoren van elke relevante aanvaller sturen de oefeningen die BAIT draait.
Drijft ATLAS en BAIT aan. Geen betaalde feeds, geen licentierisico.
Geen tarievenlijst om te ontcijferen. Voeg SPECTER toe aan een bundel en we prijzen het samen met alles wat je kiest.
Stel een bundel samen met SPECTERHoe klanten groeienZie SPECTER in je eigen omgeving.
Een rondleiding op jouw systemen en jouw frameworks, met de mensen die het bouwden.